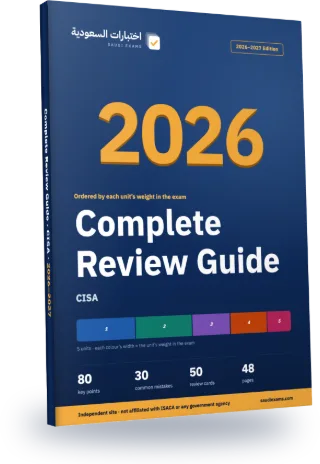
الملخص الشامل لـCISA 1448
كل نقاط الاختبار في ملف PDF من 48 صفحة، مرتبة من الوحدة الأكبر وزنًا إلى الأصغر. الفصول الثلاثة الأولى وحدها نحو 70% من أسئلة الاختبار.
- 48الصفحات
- 80النقاط الأساسية
- 30الأخطاء الشائعة
- 50بطاقات المراجعة
خريطة الملخص
كل فصل وحدة من وحدات الاختبار. الترتيب حسب وزن الوحدة في الاختبار الحقيقي.
| الفصل | الوحدة | الوزن | أسئلة الاختبار | نقاط الملخص |
|---|---|---|---|---|
| 1 | تشغيل نظم المعلومات ومرونة الأعمال | 26% | 39 | 16 |
| 2 | حماية أصول المعلومات | 26% | 39 | 16 |
| 3 | عملية تدقيق نظم المعلومات | 18% | 27 | 16 |
| 4 | حوكمة تقنية المعلومات وإدارتها | 18% | 27 | 16 |
| 5 | اقتناء نظم المعلومات وتطويرها وتنفيذها | 12% | 18 | 16 |
الفصل الأول كاملًا: تشغيل نظم المعلومات ومرونة الأعمال
26% من الاختبار، نحو 39 سؤالًا. هذه نقاطه الأساسية كما في الملخص.
- حدد طبقة التشغيل قبل اختيار دليل التدقيق: العتاد معدات مادية، والبرمجيات برامج وإجراءات ووثائق مرتبطة، والبرمجيات الثابتة تجمع تعليمات مقيمة على الجهاز مع العتاد. قد يقع الإخفاق في نظام إدارة قواعد البيانات أو واجهة خدمة وسيطة أو معدات داعمة؛ لذا تتبع أثره على الأعمال إلى المكون المسؤول بدلاً من افتراض أن الخادم المزود بالطاقة يعني خدمة عاملة. المصادر: معجم ISACA، Hardware؛ Software؛ Firmware؛ Database management system (DBMS)؛ Middleware.
- اختبر دقة الجرد واكتماله وارتباطه بالنظام والمساءلة عنه، لا مجرد وجود قائمة أصول. يشمل NIST CM-8(a)(1)–(5) العتاد والبرمجيات والبرمجيات الثابتة بتفصيل مناسب؛ وتحذر إرشاداته من عد مكون واحد مرتين باكتشاف IPv4 وIPv6. وفّق معرّفات المكونات الفريدة والتثبيتات الفعلية مع الجرد، وراجع استخدام البرامج ذات التراخيص العددية مقابل شروط العقد وفق CM-10(a)–(b).
- حدد المهمة كاملة وشروط اكتمالها، ثم تحقق من أن الجدولة تفرض التبعيات بدلاً من مجرد بدء البرامج في أوقات ملائمة. يميز مصطلحا Job وJCL في ISACA وحدة العمل عن التعليمات المتحكمة في تشغيلها؛ وتدعم Batch processing وBatch control المعالجة المجمعة بفحوص تسلسل وإجماليات ضبط. تحفظ Checkpoint restart procedures معلومات كافية لاستئناف الحساب عند نقطة في الروتين؛ فتحقق من سلوك الاستئناف المقصود دون اعتبار إنشاء النقطة دليلاً على تثبيت معاملات قاعدة البيانات.
بقية الفصل الأول على هذه الصفحة
- دقق الحد المشترك بين الأنظمة، بما يشمل تفسير كل طرف للحقول والنتائج والمعرّفات المتبادلة. تصف Interface في ISACA حد الاتصال، بينما تصف Middleware طبقة API أو استدعاء خدمات وسيطة؛ ولا يثبت نجاح المعالجة الداخلية لدى الطرفين توافق التبادل. مثلاً قارن الوحدات النقدية لدى المرسل والمستقبِل ووفّق السجلات المقبولة والمرفوضة والمفقودة وفق متطلبات واجهة المؤسسة.
- الأنظمة التي يبنيها المستخدمون والتقنية غير المعتمدة بُعدان مختلفان لمخاطر التشغيل. تصف End-user computing في ISACA تصميم المستخدمين لأنظمة المعلومات وتنفيذها؛ وتتعلق Shadow IT بغياب فحص واعتماد تقنية المعلومات أو الأمن السيبراني، لذا قد يكون جدول أعمال معتمد حوسبة مستخدم نهائي دون أن يكون تقنية ظل. احصر أدوات المستخدمين المهمة وافحص اعتماد استخدامها وترتيبات تغييرها، واختبر إنفاذ سياسات التثبيت المتبناة ومراقبتها وفق NIST CM-11(a)–(c).
- قِس قدرة المخولين على الوصول إلى المعلومات واستخدامها بموثوقية وفي الموعد، بدلاً من الاكتفاء بفحوص صحة الخادم. تدعم Availability وCapacity stress testing في ISACA اختبار أحجام بيانات كبيرة ممثلة لأداء الذروة؛ ويميز NIST SC-6 حماية الأولوية عن الحصص، ويضيف CP-2(2) سعة المعالجة والاتصالات والدعم البيئي في الطوارئ. افحص السلوك الفعلي عند التزاحم وتدهور الدعم، مثل انخفاض التبريد، مقارنة بمتطلبات المؤسسة المعتمدة.
- تتبع الحوادث إلى حالة مفهومة وافحص الأنماط المتكررة بدلاً من إغلاق كل تنبيه بمجرد الإقرار باستلامه. تحدد Problem في ISACA السبب الكامن المجهول لحادث أو أكثر؛ ويدعم NIST IR-5 سجلات الحوادث وحالتها واتجاهاتها ومعالجتها، بينما يدمج IR-4(c) الدروس في الإجراءات والتدريب والاختبارات. استخدم معايير المؤسسة للحوادث الواجب الإبلاغ عنها: لمصطلح Incident بالمعجم وضوابط IR في NIST سياق أمني، فلا تصنف كل انقطاع خدمة عادي تلقائياً كحادث أمني.
- تتبع تغيير الإنتاج من الاقتراح وتحليل الأثر الأمني وأثر الخصوصية إلى الاعتماد والتنفيذ المضبوط وتحديث خط الأساس. تفصل NIST CM-3(b)–(f) وCM-4 وCM-2(b)(3) هذه المهام؛ ولا يساوي CM-3(1)(d) بين طلب بلا رد وموافقة. وفي التصحيح، يتطلب SI-2(b)–(d) اختبار الفاعلية والآثار الجانبية ومهلة تحديث تحددها المؤسسة والدمج في إدارة التهيئة؛ ولا يثبت نجاح التثبيت لدى المورد وحده قبول الآثار في العمليات المحلية.
- تتبع دورة حياة السجل: اختيار أحداث مناسبة وتوليد محتوى كافٍ وحفظ طوابع زمنية قابلة للتفسير وتخصيص التخزين واكتشاف إخفاق التسجيل وحماية السجلات ومراجعة النتائج والاحتفاظ بالأدلة. تعالج NIST AU-2 وAU-3 وAU-4 وAU-5 وAU-6 وAU-8 وAU-9 وAU-11 وAU-12 هذه الروابط المنفصلة؛ ويجيز AU-7(b) اختزالاً مفيداً دون تغيير المحتوى الأصلي أو الترتيب الزمني. تلقي وحدة مركزية لسجلات بعض العقد لا يثبت توليد عقدة مضافة حديثاً لأحداثها المطلوبة.
- حوّل اتفاقية مستوى الخدمة إلى أهداف ظاهرة للعميل وقياسات متفق عليها، ثم وفّق النتائج المبلغة مع الأدلة التشغيلية. تحدد Service level agreement (SLA) في ISACA أهداف الأداء الدنيا وكيفية قياسها؛ وقد يغفل مقياس بنية تحتية فقط تعذر خدمة أعمال. ولخدمات الاستعادة التابعة، توائم NIST CP-7(3) وCP-8(1)(a) أحكام الأولوية مع احتياجات الإتاحة والاستعادة، وتحذر إرشادات CP-8(1) من وجود التزامات أولوية مشابهة لعملاء آخرين.
- ميز مسؤوليات قاعدة البيانات وتنظيم البيانات وتاريخ التحديث وسلوك الاستعادة. تحدد DBA وDBMS في ISACA الإدارة والبرمجية المتحكمة، وتحفظ Data normalization العلاقات عند تنظيم الجداول، ويسجل Transaction log تحديثات ملفات البيانات وقواعدها؛ فلا تحل سجلات الدخول ولقطات الحالة الحالية محل تاريخ التحديث. تنسخ Database replication إلى نسخ متماثلة للإتاحة والموثوقية بينما تعيد Rollback إلى حالة سابقة؛ فتحقق من التصميم الفعلي قبل ادعاء تاريخ محفوظ أو استعادة معاملات أو سلوك ذري.
- ابدأ تحليل أثر الأعمال بكيفية تأثير فقد الموارد الداعمة في عمليات الأعمال بمرور الوقت، بما يشمل التبعيات والحد الأدنى لموارد الاستعادة. تشمل Business impact analysis (BIA) في ISACA الآثار المالية والقانونية وآثار السمعة والعمليات المترابطة؛ فاستخدم التحليل لتبرير أولويات الاستعادة بدلاً من ترتيب التطبيقات بسعر المعدات. يتعلق Recovery time objective (RTO) بوقت الاستعادة المسموح، بينما يعبر Recovery point objective (RPO) عن فقد البيانات المقبول؛ ولا يثبت دليل أحدهما الآخر.
- تتعلق المرونة بمقاومة العطل أو الاستعادة السريعة بأثر ظاهر محدود، ويركز تحمل الأعطال على الاستجابة السلسة لعطل عتادي أو برمجي. تدعم Resilience وFault tolerance في ISACA اختبار سلوك الخدمة الفعلي؛ ويضيف NIST SI-13 متوسط زمن عطل خاصاً بالبيئة وتبادلاً مضبوطاً بين النشط والاحتياطي، ويحدد CP-12 قيود النمط الآمن في ظروف معينة. تهم المرافق الداعمة أيضاً: يغطي PE-11 انقطاعات الطاقة، ويستخدم PE-13 طاقة مستقلة للحريق، ويراقب PE-14 الحدود البيئية المعتمدة، ويجعل PE-15 عزل المياه قابلاً للاستخدام.
- ميز إنشاء النسخة ونقلها وحمايتها واسترجاعها سليمة واستعادة وظيفة قابلة للاستخدام. تغطي NIST CP-9(a)–(d) نسخ المستخدم والنظام والوثائق وحمايتها؛ ويختبر CP-9(1) موثوقية الاسترجاع والسلامة، ويستعيد CP-9(2) وظائف مختارة من عينات، ويعالج CP-9(5) النقل، ويشترط CP-9(7) شخصين مؤهلين للإجراءات الإتلافية المحددة. يغطي CP-9(8) الحماية التشفيرية بالتخزين الرئيسي والبديل، بينما يستعيد CP-10(4) من معلومات حالة معروفة مضبوطة ومحمية السلامة ضمن وقت محدد.
- تحافظ خطة استمرارية الأعمال على العمليات الحرجة أثناء التعطل وتعتمد على ترتيبات استعادة الأنظمة؛ وقد تشمل مسارات يدوية وأشخاصاً ومستلزمات وخدمات خارجية. تربط Business continuity plan (BCP) في ISACA وNIST CP-2(a)(1)–(5) وCP-2(5)–(8) الوظائف الأساسية والاستمرارية المستدامة وتبعيات المزود والأصول التقنية والتشغيلية الحرجة. نسق الخطط المرتبطة وفق CP-2(1)، ودرب الأدوار المسندة وفق CP-3، واختبر مع مسؤولي الخطط المرتبطة وفق CP-4(1)، مع تصحيح نقاط الضعف التي تكشفها التمارين.
- تنظم خطة التعافي من الكوارث موارد الاستعادة البشرية والمادية والتقنية والإجرائية ضمن وقت وتكلفة محددين؛ فافحص ترتيبات استعادة قابلة للتنفيذ لا عنوان الوثيقة فقط. تدعم Disaster recovery plan (DRP) في ISACA وNIST CP-6 وCP-7 وCP-8 وتعزيزاتها للانفصال والوصول والإعداد والأولوية والاختبار هذه المراجعة، بما يشمل CP-7(6) عند استحالة العودة للموقع الرئيسي. وتشمل إعادة التكوين وفق CP-10 فحص القدرة المستعادة بالكامل وإعادة المراقبة وتعطيل القدرات المؤقتة بدلاً من إعلان الاكتمال بعد أول معاملة ناجحة.
أخطاء شائعة في هذا الفصل
- سلامة الخادم ليست دليلاً كافياً على الوصول إلى المعلومات في موعدها؛ اختبر نتيجة الخدمة المطلوبة باتفاقية المستوى.
- جدول المستخدم المعتمد ليس تقنية ظل تلقائياً؛ فالاعتماد والتأليف يجيبان عن سؤالين مختلفين.
- قد ينسخ النسخ المتماثل الخطأ فوراً؛ تحقق من معلومات استعادة محفوظة بدلاً من افتراض أن النسخ المتماثلة توفر نسخاً تاريخية.
- تحقيق RTO لا يثبت RPO: قد تفقد الاستعادة السريعة بيانات أكثر مما تسمح به الأعمال.
- معلومات إعادة التشغيل من نقطة تحقق ليست دليلاً على تثبيت المعاملات؛ ومصطلح Checkpointing بالمعجم يتعلق بسلسلة الكتل ولا يُستخدم هنا لإعادة تشغيل قاعدة البيانات.
- اختلاف العناوين أو أسماء المشغلين أو حسابَي الاعتماد لا يثبت استقلال التهديدات أو ضبطاً بشخصين؛ اختبر التبعيات والأشخاص الفعليين.
بقية الفصول في الملخص الكامل
شراء واحد · وصول دائم · معه الملخص الشامل
خطة مراجعة 7 أيام
وزّعنا الفصول على 6 أيام حسب وزنها حتى يتقارب حمل كل يوم، واليوم السابع لاختبار كامل.
اليوم 1 · 26% من الاختبار
الفصل 1: تشغيل نظم المعلومات ومرونة الأعمال
اليوم 2 · 26% من الاختبار
الفصل 2: حماية أصول المعلومات
اليوم 3 · 18% من الاختبار
الفصل 3: عملية تدقيق نظم المعلومات
اليوم 4 · 18% من الاختبار
الفصل 4: حوكمة تقنية المعلومات وإدارتها
اليوم 5 · 12% من الاختبار
الفصل 5: اقتناء نظم المعلومات وتطويرها وتنفيذها
اليوم 6
اختبار تجريبي كامل: 150 سؤالًا في 240 دقيقة، ثم مراجعة «أخطاء شائعة» في الوحدات التي خسرت فيها.
قبل أن تقرأ: اعرف درجتك اليوم
10 أسئلة مجانية من أهم الوحدات، بدون تسجيل. تعرف بعدها من أي فصل تبدأ.
جرّب 10 أسئلة مجانية واعرف مستواكلمحة من كل فصل
أول ثلاث نقاط من كل فصل كما تظهر في الملخص.
الفصل 1: تشغيل نظم المعلومات ومرونة الأعمال
- حدد طبقة التشغيل قبل اختيار دليل التدقيق
- اختبر دقة الجرد واكتماله وارتباطه بالنظام والمساءلة عنه، لا مجرد وجود قائمة أصول. يشمل…
- حدد المهمة كاملة وشروط اكتمالها، ثم تحقق من أن الجدولة تفرض التبعيات بدلاً من…
الفصل 2: حماية أصول المعلومات
- ابدأ بالأصل وحساسيته واستخدامه العملي ومتطلبات المؤسسة المنطبقة. يربط SC-1(a.1–a.2,b) سياسة الحماية بمسؤولية محددة…
- يجيب تصريح الدخول المادي وفرضه ورصده عن أسئلة مختلفة
- يثبت التحقق الأولي من الهوية الشخص وراء الحساب، وتتحقق المصادقة من الهوية المدعاة، ويحدد…
الفصل 3: عملية تدقيق نظم المعلومات
- ابدأ بتحديد التفويض والأهداف. تميز مصطلحات Audit charter وAudit authority وAudit objective في قاموس…
- طبق الأخلاقيات المهنية في التخطيط والتنفيذ. تتطلب البنود 1–3 من مدونة ISACA دعم ممارسات…
- احم المعلومات السرية والتزم بالكفاءة المثبتة. تتطلب البنود 4–7 السرية ما لم يستلزم القانون…
الفصل 4: حوكمة تقنية المعلومات وإدارتها
- حدد القوانين والمتطلبات التنظيمية المنطبقة على المؤسسة وأنشطتها والولايات المعنية، ثم ميزها عن الالتزامات…
- تقيّم الحوكمة احتياجات أصحاب المصلحة وتتفق على أهداف المؤسسة وتحدد التوجه وتراقب النتائج؛ وتنظم…
- تضع إدارة الأعمال وإدارة التقنية معاً خطة تقنية استراتيجية مفيدة توضح مساهمة الموارد التقنية…
الفصل 5: اقتناء نظم المعلومات وتطويرها وتنفيذها
- تبدأ حوكمة المشروع بتحديد من يملك قرارات العمل ومن يتحمل مسؤولية النتائج، وليس بتسمية…
- يربط هيكل تقسيم العمل المهام بالمخرجات، ويربط تتبع المتطلبات الحاجة بتنفيذها والتحقق منها. عند…
- يشرح مبرر الاستثمار سبب الإنفاق ويدعم قرار البدء وإدارة الاستثمار طوال عمره الاقتصادي، بينما…
الملخص كاملًا مع الوصول الدائم
الملخص كاملًا (48 صفحة) يأتي مع الوصول الدائم لهذا الاختبار، ومعه كل الأسئلة والاختبارات التجريبية الكاملة. الفصل الأول مجاني للجميع.
أسئلة عن الملخص
هل الملخص مجاني؟
الفصل الأول مجاني للقراءة على صفحة الملخص. الملخص كاملًا يأتي مع الوصول الدائم لهذا الاختبار، ولا يشمله وصول 7 أيام.
هل يناسب اختبارات 1448؟
نعم. أوزان الوحدات ومعلومات الاختبار مكتوبة وفق آخر ما نشرته الجهة المنظمة، وتاريخ آخر تحقق مكتوب في الملخص. إذا تغيّرت المعايير نحدّث الملف، ومن اشترى يحمّل النسخة الجديدة.
هل في الملخص أسئلة؟
لا. الملخص للنقاط والأخطاء الشائعة فقط؛ قياس الدرجة والتدريب حسب نقاط الضعف والاختبارات التجريبية الكاملة على الموقع.
هل يُقرأ على الجوال؟
نعم. الصفحات بحجم A5 وعمود واحد، والفصول مرتبطة بالفهرس.
- عدد الصفحات
- 48
- الإصدار
- 1448هـ · 2026–2027
- اللغة
- العربية
- آخر تحديث
اشترِ هذا الاختبار
اختر المدة التي تكفيك حتى موعد اختبارك.
يشمل
- اختبارات كاملة: 150 سؤالًا في 240 دقيقة، ودرجة لكل وحدة
- 500 سؤال: لكل خيار شرحه ومصدره
- تدريب يبدأ بأضعف وحداتك، ومراجعة لأخطائك
- الملخص الشامل 1448 (PDF)، مع الوصول الدائم فقط
سجّل الدخول بحساب Google ثم تنتقل مباشرة إلى صفحة الدفع.
ستنتقل إلى صفحة الدفع لدى Waffo Pancake (بالإنجليزية)، والمبلغ بالدولار ويحوّله بنكك إلى الريال. الدفع مرة واحدة دون تجديد تلقائي، ببطاقة Visa أو Mastercard (وتصلح بطاقة مدى التي تحمل أحد الشعارين) أو Apple Pay أو Google Pay، ويظهر في كشف حسابك «WAFFO». لا يُسترد المبلغ بعد الشراء.